尊敬されている日本のウイルス対策会社TrandMicroだけでなく、英国と米国の政府サイバー機関でさえ、 Security Magainze によると、以前はウクライナの配電、ジョージア、さらには2018年の冬季オリンピックの両方を攻撃したCyclopsBlinkワームの脅威を認識しているだけでなく、積極的に警告しています。
Cyclops Blinkワーム/ボットネットに攻撃されると、デバイスは「ダイヤルホーム」のリスクがあり、他の誰かがファイルをダウンロードし、デバイスでコマンドを実行できるようになります。マルウェアはモジュール式であるため、後で追加の「機能」が追加される可能性があり、ファームウェアの更新のように機能するため、削除は非常に難しい場合があります。
その背後には、以前に同様のシステムやボットネットを作成し、ロシア軍のサイバー部門によって直接制御または雇用されていると考えられているSandwormと呼ばれるグループがあります。
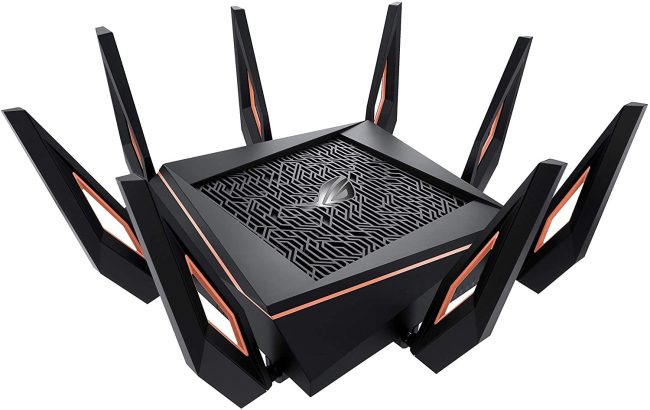
これまでのところ、さまざまな情報源が次のAsus製品をリスクが高いとリストしていますが、ボットネットの動作を見ると、すべてのブランドのルーターが危険にさらされる可能性があります。特に、どのブランドの2019年以前のモデルも潜在的に危険にさらされる可能性があります。
すぐにルーターを更新してください, 特に3.0.0.4より古いファームウェアを搭載した古いAsusモデルは危険にさらされています, これらはほとんどのセキュリティWebサイトのリストを作っているようです:
GT-AC5300
GT-AC2900
RT-AC5300
RT-AC88U
RT-AC3100
RT-AC86U
RT-AC68U,
RT-AC68R,
RT-AC68W,
RT-AC68P
RT-AC66U_B1
RT-AC3200
RT-AC2900
RT-AC1900P
RT-AC1900P
RT-AC87U (サポート終了)
RT-AC66U (サポート終了)
RT-AC56U (サポート終了)